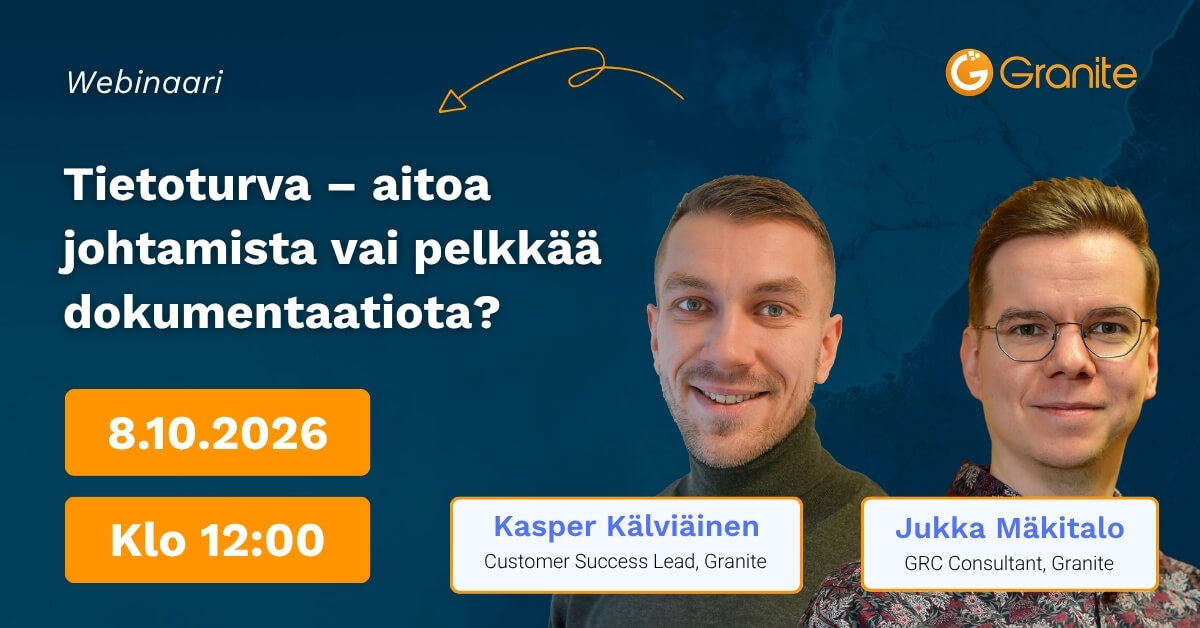
ISO 27001, NIS2, DORA ja muut vaatimukset antavat organisaation tietoturvalle tärkeän kehikon. Pelkkä vaatimusten läpikäynti, tehtävien kuittaaminen ja dokumenttien tuottaminen eivät kuitenkaan vielä tarkoita, että tietoturvaa johdetaan, vaikka hallintajärjestelmä onkin paperilla luotu. Milloin tietoturva on siis oikeasti johdettua?
Toimiva tietoturvan hallintajärjestelmä näkyy organisaation arjessa jatkuvina prosesseina, selkeinä vastuina ja ohjattuna toimintana. Tietoturvariskejä käsitellään, poikkeamiin ja haavoittuvuuksiin reagoidaan, suojattava toimintaympäristö pidetään ajan tasalla, jatkuvuudesta huolehditaan ja havaituista puutteista syntyvät toimenpiteet viedään loppuun. Samalla johdon tulee tietää, mikä on organisaation tietoturvan tilanne, missä ovat merkittävimmät riskit ja mitä on vielä tekemättä.
Tässä webinaarissa kerromme
Webinaari on tarkoitettu tietoturvan, riskienhallinnan ja vaatimustenmukaisuuden asiantuntijoille sekä tietoturvan johtamisesta vastaaville. Saat konkreettisen kuvan siitä, miten tietoturvan hallintajärjestelmä (Information Security Management System, ISMS) voidaan rakentaa jatkuvaksi johtamisjärjestelmäksi, joka ohjaa tekemistä, ylläpitää tietoturvaa ja tilannetietoisuutta sekä auttaa osoittamaan toiminnan tulokset johdolle, auditoijille ja muille sidosryhmille.
Kenelle:
Asiantuntijoina:
Kesto: 45 minuuttia
Webinaaritallenne lähetetään kaikille ilmoittautuneille.
Granite
Granite on suomalainen GRC-järjestelmä riskienhallinnan ennakoivaan johtamiseen. Graniten avulla kaikki organisaation riskit, kontrollit, vaatimukset ja toimenpiteet löytyvät helposti yhdestä paikasta toisiinsa visuaalisesti linkitettyinä.