Granite tuo hallintotavan, riskienhallinnan ja vaatimustenmukaisuuden (GRC) koko organisaation käyttöön. Hallitse liiketoimintariskejä, tietoturvaa ja työturvallisuutta yhdessä paikassa tai aloita osa-alueesta, jota tarvitset nyt. Riskit, kontrollit, vaatimukset ja poikkeamat liittyvät toisiinsa, ja jokainen osallistuu työhön omassa roolissaan.
Koko organisaation riskienhallinta ja vaatimustenmukaisuus
yhdellä alustalla
Granitessa riskienhallinta, tietoturva ja jatkuvuudenhallinta ovat osa arjen johtamista, eivät erillistä paperityötä. Työtä johtavat riskienhallinnan ja tietoturvan vastuuhenkilöt, ja jokainen vastaa omasta osuudestaan.
Aloita riskienhallinnasta, tietoturvasta tai molemmista
Useimmat organisaatiot aloittavat toisesta tai molemmista yhtä aikaa. Ne toimivat samalla alustalla ja käyttävät samoja tietoja, joten liiketoiminta- ja tietoturvariskit, kontrollit ja vaatimukset ovat aina yhteydessä toisiinsa.
Riskienhallinta
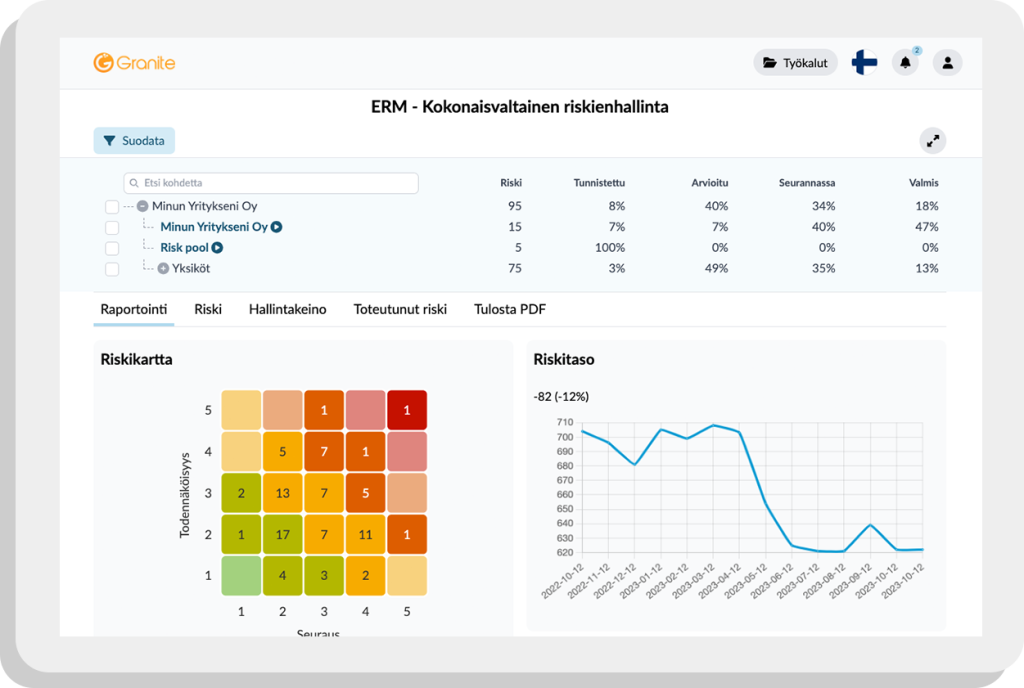
Kokoa kaikkien yksiköiden liiketoimintariskit ja operatiiviset riskit yhteen paikkaan.
Omistajat, muistutukset ja säännölliset katselmoinnit pitävät riskit ajan tasalla. Johdon ja hallituksen raportit saat suoraan samoista tiedoista.
Tietoturvan hallintajärjestelmä (ISMS) on käytössä joka päivä, ei vain auditoinnin alla. ISO 27001- ja NIS2-vaatimukset, hallintakeinot, suojattavat kohteet ja poikkeamat ovat samassa paikassa ja linkitetty toisiinsa. Finanssialan toimijoille Granite tukee myös DORA-vaatimuksia.
Hallitse työturvallisuutta ja johtamisjärjestelmiä samassa paikassa kuin riskejä ja tietoturvaa. Työn riskien arviointi, turvallisuushavainnot, ISO 45001, ISO 14001 ja ISO 9001.
Näet, miten riskit, kontrollit ja poikkeamat liittyvät toisiinsa
Riskit, kontrollit, vaatimukset, suojattavat kohteet ja poikkeamat on linkitetty toisiinsa. Jos kontrolli ei toimi, näet heti, mihin liiketoiminta- ja tietoturvariskeihin se vaikuttaa.
Yhteydet eivät enää jää piiloon erillisiin tiedostoihin.
Jokainen hoitaa
oman osuutensa
Jokaisella riskillä ja toimenpiteellä on omistaja ja määräpäivä. Automaattiset muistutukset huolehtivat seurannasta.
Kokonaiskuvaa ei tarvitse kantaa yksin.
Valmiina auditointiin
milloin tahansa
Raportit ja näkymät päivittyvät suoraan ajantasaisista tiedoista, ja jokainen muutos kirjautuu muutoslokiin. Kun auditoija kysyy, todistusaineisto on jo koossa.
Auditointia ei tarvitse enää valmistella viikkoja käsin.
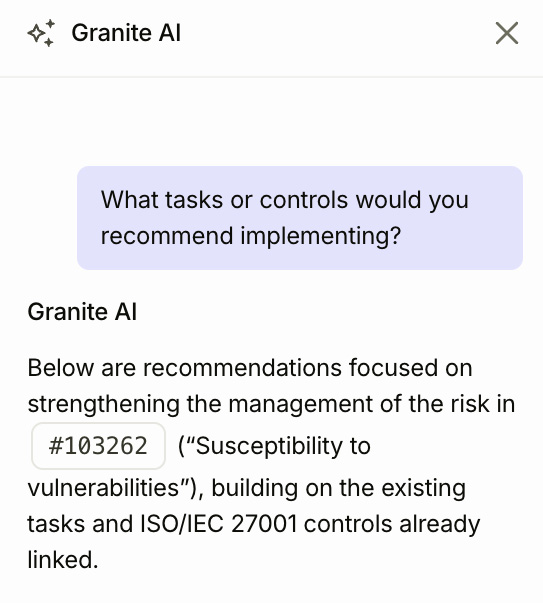
Granite AI ehdottaa riskikuvauksia, mittareita ja kontrolleja sekä tunnistaa päällekkäisyydet ja sen, mitä sääntelyn vaatimuksista vielä puuttuu. Sinä päätät, mitä otat käyttöön.
Tiedot käsitellään EU:ssa, eikä niitä käytetä tekoälyn kouluttamiseen. Granite AI näkee vain ne tiedot, jotka käyttäjällä on oikeus nähdä.
Kaikki toiminnot ovat samalla ISO 27001 -sertifioidulla alustalla, ja data säilytetään EU:ssa.
Tehty tiukkoja vaatimuksia varten
Granite täyttää DORAn piiriin kuuluvien finanssialan toimijoiden ja julkisen sektorin tiukimmat tietoturvavaatimukset.
Käytännössä koeteltu
Graniteen luottaa yli 250 eurooppalaista organisaatiota ja 200 000 käyttäjää, ja takana on 20 vuoden kokemus riskienhallinnasta.
Yksi hinta koko organisaatiolle
Hinta määräytyy organisaation koon ja käytössä olevien osa-alueiden mukaan, ei koskaan käyttäjämäärän mukaan.
Riskitön aloitus
Kolmen kuukauden pilotti täysimittaisella käyttöönotolla ja 90 päivän rahat takaisin -takuu.
Käytössä viikoissa, ei kuukausissa
Rakennamme organisaatiosi prosessit Graniteen yhdessä kanssasi käyttöönoton aikana, joten pääset alkuun päivissä tai viikoissa.
Mitä asiakkaamme sanovat Granitesta
Graniten avulla saamme ajantasaisen kokonaiskuvan koko toimintamme riskitilanteesta.
Roger SaarikangasDirector, Procurement, Facility- and Risk management, Anora Group Oyj
Granite on tehnyt riskienhallinnan kehittämisestä helppoa ja vaivatonta.
Rea OikkonenYmpäristöpäällikkö ja riskienhallinnan asiantuntija, Pohjolan Voima
CSRD kestävyysraportoinnin tiedonhallinnan on oltava läpinäkyvää ja varmennettavaa - halusimme ratkaisun, joka ohjaa prosessia, auttaa meitä omassa kestävyysraportointityössämme ja kestää ulkoisen varmennuksen vaatimukset.
Graniten ansiosta raportointimme on selkeämpää ja tuo kehityskohteet konkreettisesti esiin, mikä on parantanut huomattavasti henkilöstömme sitoutumista riskienhallintaan.
Mikko KnutasTietoturvapäällikkö, Kansallisarkisto
Graniten työkalut toimivat odotetusti ja täyttävät kaikki tarpeet. Palvelu on tehokasta ja asiantuntevaa.
Marko AlanenTietohallintojohtaja, Suomen Keskinäinen Potilasvakuutusyhtiö
Graniten työkalut tukevat ja ohjaavat yrityksemme riskienhallintaprosessin kehittämistä ja jatkuvaa ylläpitoa.
Esa KreiviOhjelmistojohtaja, Datadrivers Oy
Graniten avulla olemme saaneet raportoitua riskit selkeästi hallitukselle päätöksenteon avuksi.
Juha SallménTekninen johtaja, Kuntatalo Oy
Granite on tuonut selkeyttä ja rakennetta yrityksemme tietoturvakäytäntöihin. Lisäksi Granite on tehnyt tietoturvan hallinnasta helpommin ymmärrettävää ja arjen työssä sujuvampaa — asiat ovat nyt yhdessä paikassa ja helposti seurattavissa.
Tor EdgrenGroup Sustainability Manager, Algol Oy
Yrityksemme otti käyttöön Graniten riskienhallintajärjestelmän tavoitteenaan parantaa entisestään riskienhallinnan läpinäkyvyyttä ja yhtenäistää toimintatapoja koko organisaatiossa. Ratkaisu on ylittänyt odotuksemme. Graniten järjestelmä on tuonut meille selkeän ja reaaliaikaisen näkyvyyden riskitasoihin eri organisaatiotasoilla. Johto, yksiköt ja tiimit voivat nopeasti arvioida ja seurata riskitilannetta yhteisellä mittaristolla. Graniten järjestelmän avulla riskienhallinta on aidosti integroitunut osaksi organisaation johtamista ja jatkuvaa kehittämistä."
Jussi NiemiBusiness Process and Quality Lead, Digia Oyj
Graniten avulla loimme näkyvyyden monialaorganisaatiomme riskienhallintaan ja ajantasaisen tilannekuvan kaupungin merkittävimmistä riskeistä, mikä mahdollistaa nopean ja tehokkaan päätöksenteon.
Jouni PerttulaRiskienhallinta- ja turvallisuusjohtaja, Tampereen kaupunki
Graniten järjestelmä tukee riskienhallinnan prosessiamme ja varmistaa riskien hallintatoimenpiteiden selkeän vastuuttamisen ja toteuttamisen koko organisaatiossamme. Kehittynyt järjestelmä on parantanut riskien johtamista ja edistänyt dynaamisen riskienhallinnan toimintatavan kehittämistä.
Annina NääppäRiskienhallintapäällikkö, Tampereen kaupunki
Graniten kokonaisvaltaisen riskienhallinnan työkalu on mitallistanut riskimme ja selkiyttänyt riskienhallinnan prosessiamme.
Janne VaitomaaRiskienhallintapäällikkö, Porvoon Energia Oy
Graniten työkalut ovat tehneet kehityksestä näkyvää ja helpottaneet resursointia.
Jussi KomokallioTurvallisuus- työsuojelupäällikkö, Keravan kaupunki
Graniten automaattinen raportointi on auttanut kehityskohteiden paikallistamisessa merkittävästi.
Teemu SuokkoTyösuojelupäällikkö, MSK Group
Ajankäyttö on tehostunut huomattavasti. Kaikki tieto löytyy yhdestä paikasta, ja sen saa nopeasti muokattua tarvittaviin käyttötarkoituksiin.
Petri LönnqvistOperatiivisen riskienhallinnan päällikkö, POP Pankki
Granite tekee riskienhallinnan tavoitteista ymmärrettäviä ja tuo ne käytännön tasolle.
Sami KallioinenViestintäjohtaja, Tampereen seurakuntayhtymä
Granite on tuonut näkyvyyden riskien todelliseen tilaan.
Timo PorkkalaAnestesia- ja tehohoitopalvelujen palvelujohtaja, ylilääkäri, Tays Sydänsairaala
Granite teki paljon räätälöityä työtä tehdäkseen alustasta sopivan Vaultexin tarpeisiin. Arvostamme juuri tätä joustavuutta ja se oli meille erittäin tärkeää.
Gary EllisonSenior Risk Manager, Vaultex UK Ltd
Mitä asiakkaat sanovat Granitesta
Graniten avulla saamme ajantasaisen kokonaiskuvan koko toimintamme riskitilanteesta.
Roger SaarikangasDirector, Procurement, Facility- and Risk management, Anora Group Oyj
Granite on tehnyt riskienhallinnan kehittämisestä helppoa ja vaivatonta.
Rea OikkonenYmpäristöpäällikkö ja riskienhallinnan asiantuntija, Pohjolan Voima
CSRD kestävyysraportoinnin tiedonhallinnan on oltava läpinäkyvää ja varmennettavaa - halusimme ratkaisun, joka ohjaa prosessia, auttaa meitä omassa kestävyysraportointityössämme ja kestää ulkoisen varmennuksen vaatimukset.
Graniten ansiosta raportointimme on selkeämpää ja tuo kehityskohteet konkreettisesti esiin, mikä on parantanut huomattavasti henkilöstömme sitoutumista riskienhallintaan.
Mikko KnutasTietoturvapäällikkö, Kansallisarkisto
Graniten työkalut toimivat odotetusti ja täyttävät kaikki tarpeet. Palvelu on tehokasta ja asiantuntevaa.
Marko AlanenTietohallintojohtaja, Suomen Keskinäinen Potilasvakuutusyhtiö
Graniten työkalut tukevat ja ohjaavat yrityksemme riskienhallintaprosessin kehittämistä ja jatkuvaa ylläpitoa.
Esa KreiviOhjelmistojohtaja, Datadrivers Oy
Graniten avulla olemme saaneet raportoitua riskit selkeästi hallitukselle päätöksenteon avuksi.
Juha SallménTekninen johtaja, Kuntatalo Oy
Granite on tuonut selkeyttä ja rakennetta yrityksemme tietoturvakäytäntöihin. Lisäksi Granite on tehnyt tietoturvan hallinnasta helpommin ymmärrettävää ja arjen työssä sujuvampaa — asiat ovat nyt yhdessä paikassa ja helposti seurattavissa.
Tor EdgrenGroup Sustainability Manager, Algol Oy
Yrityksemme otti käyttöön Graniten riskienhallintajärjestelmän tavoitteenaan parantaa entisestään riskienhallinnan läpinäkyvyyttä ja yhtenäistää toimintatapoja koko organisaatiossa. Ratkaisu on ylittänyt odotuksemme. Graniten järjestelmä on tuonut meille selkeän ja reaaliaikaisen näkyvyyden riskitasoihin eri organisaatiotasoilla. Johto, yksiköt ja tiimit voivat nopeasti arvioida ja seurata riskitilannetta yhteisellä mittaristolla. Graniten järjestelmän avulla riskienhallinta on aidosti integroitunut osaksi organisaation johtamista ja jatkuvaa kehittämistä."
Jussi NiemiBusiness Process and Quality Lead, Digia Oyj
Graniten avulla loimme näkyvyyden monialaorganisaatiomme riskienhallintaan ja ajantasaisen tilannekuvan kaupungin merkittävimmistä riskeistä, mikä mahdollistaa nopean ja tehokkaan päätöksenteon.
Jouni PerttulaRiskienhallinta- ja turvallisuusjohtaja, Tampereen kaupunki
Graniten järjestelmä tukee riskienhallinnan prosessiamme ja varmistaa riskien hallintatoimenpiteiden selkeän vastuuttamisen ja toteuttamisen koko organisaatiossamme. Kehittynyt järjestelmä on parantanut riskien johtamista ja edistänyt dynaamisen riskienhallinnan toimintatavan kehittämistä.
Annina NääppäRiskienhallintapäällikkö, Tampereen kaupunki
Graniten kokonaisvaltaisen riskienhallinnan työkalu on mitallistanut riskimme ja selkiyttänyt riskienhallinnan prosessiamme.
Janne VaitomaaRiskienhallintapäällikkö, Porvoon Energia Oy
Graniten työkalut ovat tehneet kehityksestä näkyvää ja helpottaneet resursointia.
Jussi KomokallioTurvallisuus- työsuojelupäällikkö, Keravan kaupunki
Graniten automaattinen raportointi on auttanut kehityskohteiden paikallistamisessa merkittävästi.
Teemu SuokkoTyösuojelupäällikkö, MSK Group
Ajankäyttö on tehostunut huomattavasti. Kaikki tieto löytyy yhdestä paikasta, ja sen saa nopeasti muokattua tarvittaviin käyttötarkoituksiin.
Petri LönnqvistOperatiivisen riskienhallinnan päällikkö, POP Pankki
Granite tekee riskienhallinnan tavoitteista ymmärrettäviä ja tuo ne käytännön tasolle.
Sami KallioinenViestintäjohtaja, Tampereen seurakuntayhtymä
Granite on tuonut näkyvyyden riskien todelliseen tilaan.
Timo PorkkalaAnestesia- ja tehohoitopalvelujen palvelujohtaja, ylilääkäri, Tays Sydänsairaala
Granite teki paljon räätälöityä työtä tehdäkseen alustasta sopivan Vaultexin tarpeisiin. Arvostamme juuri tätä joustavuutta ja se oli meille erittäin tärkeää.
GRC (governance, risk and compliance) tarkoittaa hallintotapaa, riskienhallintaa ja vaatimustenmukaisuutta: miten organisaatio johtaa toimintaansa, hallitsee riskejä ja täyttää lakien, standardien ja asiakkaiden vaatimukset.
Kuinka kauan käyttöönotto kestää?
Päiviä tai viikkoja, ei kuukausia. Rakennamme organisaatiosi prosessit Graniteen yhdessä kanssasi, joten pääset nopeasti alkuun.
Miten Granite hinnoitellaan?
Hinta on organisaatiokohtainen eikä käyttäjäkohtainen: se määräytyy henkilöstön määrän ja käytössä olevien osa-alueiden mukaan.
Voiko aloittaa yhdestä osa-alueesta ja laajentaa myöhemmin?
Voi. Aloita riskienhallinnasta tai tietoturvasta ja ota muita osa-alueita, viitekehyksiä tai käyttötapoja mukaan tarpeen kasvaessa. Kaikki pysyy samalla alustalla, ja tiedot ovat yhteisiä. Riskit, kontrollit, vaatimukset ja poikkeamat voi linkittää toisiinsa ja tarkastella kuvaajanäkymässä, ja jokainen näkee omaan rooliinsa liittyvät yhteydet.
Miten Granite eroaa muista GRC-ohjelmistoista?
Monilla compliance-työkaluilla dokumentoidaan, että hallintajärjestelmä on olemassa: politiikat on kirjoitettu, tehtävät kuitattu ja raportti auditoijalle tehty. Dokumentaatio osoittaa, että hallintajärjestelmä on olemassa paperilla, mutta ei sitä, toimiiko se. Granitella hallintajärjestelmää johdetaan arjessa. Riskit, kontrollit, vaatimukset ja poikkeamat on linkitetty toisiinsa, joten näet heti, mihin riskeihin toimimaton kontrolli vaikuttaa. Omistajat saavat muistutuksia, puutteista tulee seurattavia toimenpiteitä ja raportit syntyvät ajantasaisista tiedoista. Näin voit johtaa työtä ja näyttää johdolle tilanteen milloin tahansa, et vain ennen auditointia.